✔️ ChatGPT 정보 유출이 어떤 경로로 생기는지 구분할 수 있어요.
✔️ 생성형 AI 보안을 금지가 아니라 허용 범위로 정해야 하는 이유를 알 수 있어요.
✔️ 기업 AI 사용 가이드라인과 AI 거버넌스에 무엇을 넣을지 정할 수 있어요.
AI 보안은 직원이 AI에 입력하는 데이터, AI가 읽는 사내 데이터, AI가 실행하는 작업을 통제하는 활동입니다. 사용을 금지하면 직원이 개인 계정으로 옮겨 가 회사가 유출 경로를 확인할 수 없게 되므로, 허용 범위를 정하고 기록을 남기는 방식으로 관리해야 합니다.
한 회사의 정보보호팀이 사내망에서 ChatGPT(챗GPT) 접속을 차단했습니다. 직원이 고객 명단을 붙여 넣고 안내 메일 문구를 요청한 사실이 확인된 직후였습니다. 접속 기록은 곧 0건이 되었고 정보보호팀은 조치를 마쳤다고 보고했습니다.
하지만 유출 위험은 감소하지 않았습니다. 직원들은 개인 휴대폰과 개인 계정으로 같은 작업을 계속했고 회사는 누가 무엇을 입력하는지 더는 확인할 수 없었습니다. 차단하기 전에는 접속 기록이라도 남았지만 차단한 뒤에는 그 기록마저 사라졌습니다.
AI 보안을 접속 차단만으로 해결하려는 회사가 자주 겪는 상황입니다. 이 글은 AI 보안이 기존 정보보안과 무엇이 다른지, ChatGPT 정보 유출이 어떤 경로로 생기는지 정리하고, 기업 AI 사용 가이드라인과 AI 거버넌스를 어떤 순서로 정해야 하는지 설명합니다.
1. AI 보안은 무엇이고 기존 정보보안과 어떻게 다른가
AI 보안은 AI를 쓰는 과정에서 회사 데이터가 밖으로 나가거나 권한 없는 사람에게 보이지 않도록 통제하는 활동입니다. 기존 정보보안은 외부 공격자의 침입을 막는 데 집중했지만, AI 보안에서는 내부 직원이 업무를 빨리 끝내려고 직접 입력하는 데이터가 가장 큰 위험입니다. 악의가 없는 정상 접속이라서 방화벽이나 백신으로는 걸러 낼 수 없습니다.
통제할 대상은 입력, 연결, 실행으로 나뉩니다.
| 구분 | 통제 대상 | 사고 예시 | 대응 |
|---|---|---|---|
| 입력 | 직원이 AI에 넣는 데이터 | 소스 코드, 고객 명단, 회의록을 외부 AI에 붙여 넣음 | 허용 서비스 지정, 개인정보 마스킹 |
| 연결 | AI가 읽는 사내 데이터 | 사원이 임원 급여나 다른 부서의 계약서 내용을 제공받음 | 질문한 사람의 권한 범위에서만 조회 |
| 실행 | AI가 시스템에서 처리하는 작업 | 에이전트가 승인 없이 메일을 보내거나 데이터를 수정함 | 승인 단계 지정, 전체 처리 기록 |
생성형 AI 보안을 검토하는 회사는 대개 입력만 점검하지만, 사내 데이터를 연결하고 에이전트가 작업을 실행하기 시작하면 연결과 실행에서 생기는 위험이 더 증가합니다.
2. ChatGPT 정보 유출은 어떤 경로로 생기는가
가장 널리 알려진 사례는 2023년 국내 한 반도체 기업에서 나왔습니다. 사내 ChatGPT 사용을 허용한 지 20일 만에 유출 3건이 확인됐습니다. 2건은 직원이 설비 관련 프로그램의 소스 코드를 입력해 오류 수정과 최적화를 요청한 경우였고, 1건은 회의 녹음을 문서로 바꾼 내용을 넣어 회의록 작성을 요청한 경우였습니다. 3건 모두 업무를 빨리 처리하려던 직원이 직접 입력했습니다.
다른 회사도 사정이 비슷합니다. Cisco가 2024년 12개국의 보안, 개인정보 담당자 2,600명을 조사한 결과에서도 48%는 직원이 회사의 비공개 정보를 생성형 AI에 입력한 적이 있었고 27%는 생성형 AI 사용을 한동안 금지했습니다.
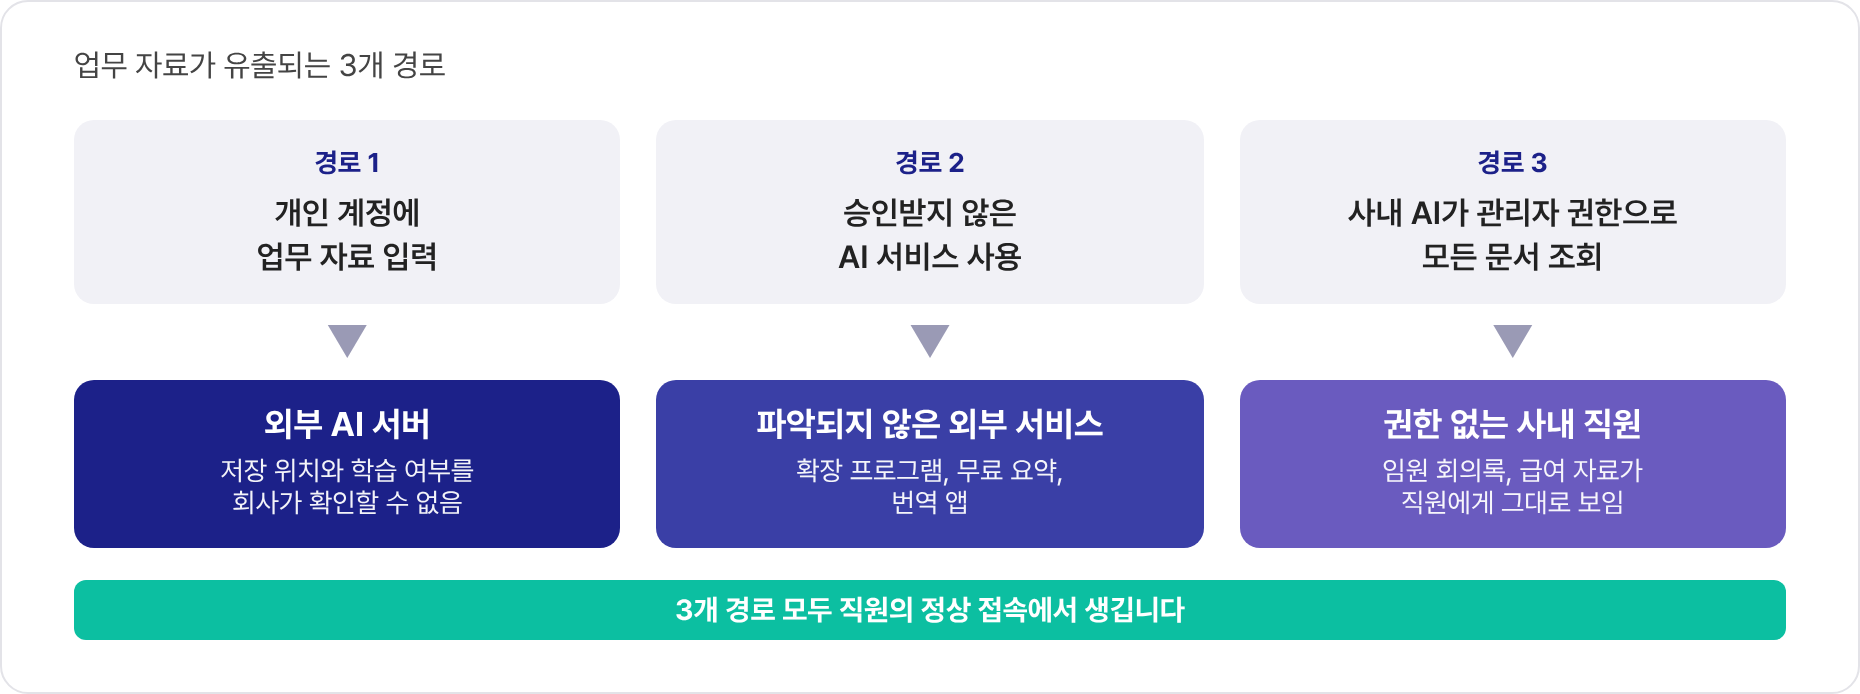
ChatGPT 정보 유출은 아래 3개 경로로 생깁니다.
경로 1. 개인 계정에 업무 자료를 입력합니다.
이 사례처럼 회사가 계약하지 않은 개인 계정에 자료를 넣으면, 입력 내용이 어디에 저장되고 모델 학습에 쓰이는지 회사가 확인할 방법이 없습니다.
경로 2. 승인받지 않은 AI 서비스를 씁니다.
회의록 요약, 번역, 문서 변환 앱에도 생성형 AI가 들어 있어서, 직원이 설치한 확장 프로그램이나 무료 서비스를 거쳐 자료가 외부로 전달됩니다. 회사가 파악하지 못한 채 쓰이는 이런 서비스를 섀도우 AI(Shadow AI)라고 합니다.
경로 3. 사내 AI가 권한 밖의 자료를 보여 줍니다.
사내 문서를 연결한 AI가 관리자 권한으로 모든 문서를 읽으면, 사원이 요청해도 임원 회의록이나 급여 자료가 그대로 보입니다. 데이터가 회사 밖으로 나가지 않았더라도 내부 유출 사고입니다.
IBM의 2025년 보고서에 따르면 조사 대상 조직의 20%가 섀도우 AI 때문에 침해 사고를 겪었고, 섀도우 AI를 많이 쓰는 조직은 사고 비용이 평균 67만 달러 더 들었습니다. AI 모델이나 애플리케이션에서 침해가 발생한 조직의 97%는 AI 접근 통제를 갖추지 않은 상태였습니다.
3. 생성형 AI 보안은 왜 금지로 해결되지 않는가
사용을 금지하면 사고가 감소할 것 같지만 실제로는 회사가 확인할 수 있는 범위만 좁아집니다. 업무에 도움이 된다는 것을 경험한 직원은 금지된 뒤에도 개인 기기에서 계속 쓰기 때문입니다. Microsoft와 LinkedIn의 2024년 조사에서 AI를 쓰는 직원의 78%는 회사가 제공하지 않은 개인 AI 서비스를 업무에 쓰고 있었습니다.
사내망 접속 기록은 0건이지만 직원은 개인 계정으로 계속 씁니다.
회사는 무엇이 입력됐는지 알 수 없고 사고가 나도 경위를 확인할 기록이 없습니다.
승인한 서비스에서만 쓰게 하고 개인정보는 외부로 전달하기 전에 가립니다.
입력과 처리 내역이 남기 때문에 사고가 나면 기록으로 경위를 확인합니다.
따라서 생성형 AI 보안은 회사가 관리하는 환경에서 직원이 AI를 쓰도록 설계해야 합니다. 개인 계정보다 편한 공식 AI 환경을 제공하면 직원이 섀도우 AI를 쓸 이유도 감소합니다.
AI 보안 솔루션은 무엇을 기준으로 고르는가
AI 보안 솔루션은 외부 AI로 전달되는 데이터를 걸러 주는 제품과, 권한과 기록을 플랫폼 안에서 관리하는 제품으로 나뉩니다. 어느 쪽을 고르든 아래 4개 항목을 확인합니다.
- 마스킹: 주민등록번호, 카드번호, 전화번호 같은 개인정보를 외부 모델로 전달하기 전에 가리는가
- 권한 연동: 기존 시스템의 권한을 그대로 따라 질문한 사람의 권한 범위에서만 작동하는가
- 감사 로그: 누가 언제 무엇을 묻고 어떤 자료를 근거로 답변을 받았는지 기록이 보존되는가
- 배포 방식: 클라우드, 전용 클라우드(VPC), 온프레미스(구축형) 중 회사 보안 규정에 맞는 방식을 고를 수 있는가
4. 기업 AI 사용 가이드라인과 AI 거버넌스는 어떻게 정하는가
기업 AI 사용 가이드라인은 직원이 지킬 규칙이고, AI 거버넌스는 그 규칙을 누가 정하고 어떻게 점검할지를 정한 운영 체계입니다. 가이드라인만 배포하고 점검할 주체를 정하지 않으면 몇 달 뒤에는 아무도 읽지 않는 문서가 됩니다.
대한상공회의소의 2026년 근로자 조사에서 회사가 내부 AI 가이드라인을 제공한다는 응답은 대기업 33.8%, 중소기업 24.3%로, 가이드라인을 갖춘 회사는 아직 많지 않습니다.
참고할 기준으로는 국가정보원이 2023년 6월 낸 생성형 AI 활용 보안 가이드라인과, 2025년 12월 이를 개정해 배포한 「AI 보안 가이드북」이 있습니다. 가이드북에는 15개 보안 위협과 30개 대책, 57개 체크리스트가 담겼고, 공공기관을 대상으로 만든 자료이지만 민간 기업도 같은 구성으로 자사 가이드라인을 만들 수 있습니다.
따라서 AI 거버넌스는 아래 5단계로 정하면 좋습니다.
- 담당 조직 지정: 정보보호팀, 법무팀, 현업 부서가 참여하는 협의체를 두고 결정 권한을 가진 책임자를 정합니다.
- 허용 서비스 목록: 회사가 계약한 AI 서비스를 목록으로 만들고 신규 서비스는 신청과 검토를 거쳐 추가합니다.
- 데이터 등급: 자료를 공개 자료, 사내 일반 자료, 개인정보와 영업비밀로 나누고 등급별로 입력할 수 있는 서비스를 정합니다.
- 가이드라인 배포: 입력이 금지된 자료와 결과물 검토 책임을 1~2쪽으로 정리해 전 직원에게 알립니다.
- 분기 점검: 사용 기록에서 위반 사례와 새로 쓰이는 서비스를 확인하고 목록과 등급을 수정합니다.
가이드라인은 길게 쓸 필요가 없습니다. 어떤 서비스를 쓸 수 있는지, 어떤 자료를 넣지 말아야 하는지, AI가 만든 결과물은 누가 검토하고 책임지는지, 사고가 나면 어디에 알리는지만 들어 있으면 직원이 업무 중에 바로 찾아볼 수 있습니다.
5. 자주 묻는 질문
ChatGPT 기업용 요금제를 쓰면 AI 보안 문제는 해결되나요?
입력 단계의 위험은 감소하지만 전부 해결되지는 않습니다. 기업용 요금제는 입력 데이터를 모델 학습에 쓰지 않는 조건을 제공합니다. 하지만 직원이 승인받지 않은 다른 서비스를 쓰는 문제와, 사내 데이터를 연결했을 때 생기는 권한 문제는 별도로 관리해야 합니다.
AI 거버넌스와 AI 보안은 무엇이 다른가요?
AI 보안은 데이터 유출과 권한 밖 접근을 막는 통제이고, AI 거버넌스는 보안을 포함해 AI를 어디에 쓰고 누가 책임지는지를 정하는 운영 체계입니다. 채용이나 평가처럼 사람에게 큰 영향을 주는 업무에 AI를 쓸지, 결과를 누가 검토할지도 거버넌스에서 정합니다.
직원이 기업 AI 사용 가이드라인을 어기면 어떻게 처리해야 하나요?
징계에 앞서 원인부터 확인합니다. 공식 서비스가 불편하거나 필요한 기능이 없어서 생긴 위반이라면 허용 서비스 목록을 보완해야 같은 위반이 반복되지 않습니다. 고의로 영업비밀을 입력한 경우는 기존 보안 규정에 따라 처리합니다.
온프레미스로 구축해야만 안전한가요?
반드시 그렇지는 않습니다. 데이터를 회사 밖으로 보낼 수 없는 업무에는 온프레미스나 전용 클라우드가 맞고, 일반 문서 업무는 마스킹과 학습 미사용 조건을 갖춘 클라우드로도 처리할 수 있습니다. 업무와 데이터 등급에 따라 배포 방식을 나누면 비용이 절감됩니다.
직원이 쓰는 모델과 기능, 데이터 권한 범위, 처리 기록을 플랫폼에서 통합 관리합니다.
CLAP Nexus는 맞춤형 에이전트 구축부터 전사 AI 활용 및 관리까지 통제할 수 있는 AX 플랫폼입니다.
- 질문한 사람의 권한 범위에서만 작동합니다. 사용자에게 접근 권한이 있는 데이터만 조회하기 때문에, 사내 문서와 시스템을 연결해도 급여나 계약 정보가 다른 부서에 보이지 않습니다.
- 개인정보는 외부 모델로 전달하기 전에 가립니다. 주민등록번호, 카드번호, 전화번호를 마스킹한 뒤 전달하므로, 직원이 실수로 입력한 개인정보가 외부 서버에 남지 않습니다.
- 모든 처리 내역이 감사 로그로 남습니다. 누가 어떤 에이전트로 무엇을 조회하고 실행했는지 남기 때문에, 정보보호팀은 분기 점검과 사고 조사에 같은 기록을 쓸 수 있습니다.
- 배포 방식을 고를 수 있습니다. 온프레미스, 전용 클라우드, 클라우드 중에서 고르고 폐쇄망에서도 운영할 수 있으며, 디웨일은 ISO/IEC 27001, 27701 인증을 보유하고 있습니다.
참고 자료
- 이코노미스트, 국내 반도체 기업 ChatGPT 정보 유출 보도, 2023.3, https://economist.co.kr/article/view/ecn202303300057
- Cisco, 「2024 Data Privacy Benchmark Study」, 2024, https://newsroom.cisco.com/c/r/newsroom/en/us/a/y2024/m01/organizations-ban-use-of-generative-ai-over-data-privacy-security-cisco-study.html
- IBM, 「Cost of a Data Breach Report 2025」, 2025, https://www.ibm.com/think/x-force/2025-cost-of-a-data-breach-navigating-ai
- Microsoft, LinkedIn, 「2024 Work Trend Index」, 2024, https://www.microsoft.com/en-us/worklab/work-trend-index/ai-at-work-is-here-now-comes-the-hard-part
- 대한상공회의소, 「생성형 AI 활용의 대, 중소기업 격차: 역량과 조직환경의 역할」, 2026
- 국가정보원, 「AI 보안 가이드북」, 2025.12